
«Токен ChatGPT» означает два разных ключа. Программный доступ к моделям даёт API-ключ: его выпускают в кабинете разработчика OpenAI и передают в заголовке Authorization: Bearer. Адрес https://chatgpt.com/api/auth/session отдаёт служебный ответ веб-версии чата для аккаунта, вошедшего в этом браузере. Это учётные данные вашей личной сессии, и в качестве ключа к API они не принимаются.
- Ключ выпускается и удаляется на странице ключей в кабинете OpenAI. Справка компании: «You can create and manage your API keys on the API key page» — «вы можете создавать и управлять своими API-ключами на странице ключей».
- Полный секрет показывают один раз: «For security, a full secret key is only shown when you create it» — «в целях безопасности полный секретный ключ показывается только при его создании».
- В запрос ключ уходит заголовком. В справочнике API строка приведена дословно:
Authorization: Bearer OPENAI_API_KEY_OR_ACCESS_TOKEN. - Счета раздельные: «ChatGPT and the API platform have separate billing systems» — подписка на чат и платформа API считаются отдельно.
- Россия в перечень стран, где OpenAI обслуживает доступ, не входит: в списке 208 стран и территорий, запрос из-за его пределов получает ответ «403 — Country, region, or territory not supported».
Три разных токена под одним словом
Путаница вокруг слова «токен» снимается до первого шага: достаточно понять, какой из трёх объектов вы ищете. Слово одно, объекты разные: у них разное место выдачи, разный срок жизни и разная цена ошибки.
| Что это | Где берётся | Для чего годится | Цена утечки |
|---|---|---|---|
| API-ключ OpenAI | Страница ключей в кабинете разработчика, platform.openai.com |
Запросы к моделям из кода, бота, сервиса | Чужие запросы за ваш счёт: справка прямо предупреждает о «unexpected charges» |
Сессия веб-версии (/api/auth/session) |
Появляется у браузера после входа в чат | Работу самой веб-версии чата в вашем браузере | Ответственность за чужие действия: по условиям OpenAI владелец аккаунта отвечает за всё, что под ним происходит |
| Токен как единица текста | Не выдаётся — считается платформой при обработке запроса | Учёт объёма и счёт за использование API | — |
Прочерк в последней строке стоит по делу: единица тарификации не выдаётся пользователю и утечь не может. Дальше в тексте «токен» значит API-ключ везде, кроме раздела про адрес сессии.
Как получить токен ChatGPT: путь до API-ключа
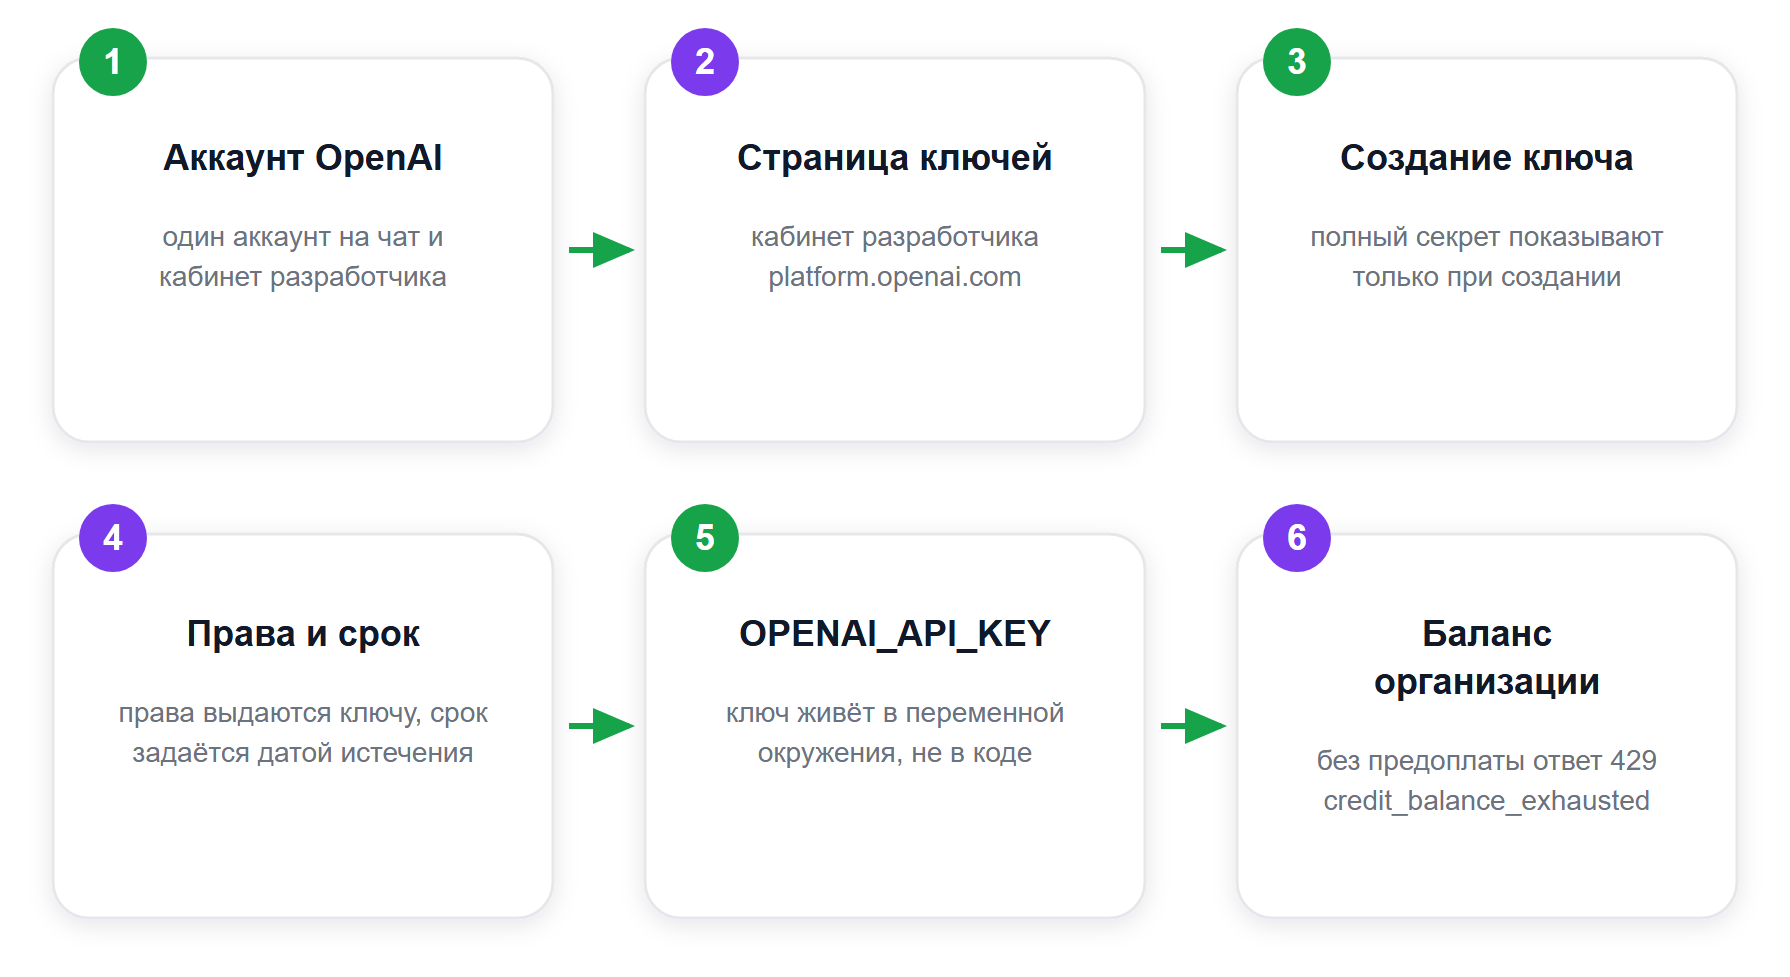
Ключ живёт в кабинете разработчика OpenAI — это отдельный продукт со своим входом и своим счётом, интерфейс чата ключей не выдаёт. Порядок действий собран по действующей справке OpenAI; названия элементов интерфейса приводятся только там, где их называет сама справка.
Шаг 1. Аккаунт OpenAI. Регистрация и вход — на сайте компании. Кабинет разработчика и веб-версия чата — разные разделы с раздельными счетами: «ChatGPT and the API platform have separate billing systems».

Шаг 2. Страница ключей. Ключи создают и удаляют в одном месте. Справка OpenAI о том, где найти API-ключ: «You can create and manage your API keys on the API key page». Там же описано удаление — «select the trash can icon next to it on the API key page», и предупреждение: удалённый ключ перестаёт работать, а вместе с ним встают приложения, которые на него опирались. Адрес страницы ключей OpenAI приводит в официальной библиотеке для Python: platform.openai.com/settings/organization/api-keys.
Шаг 3. Скопировать сразу. Второго показа не будет: «For security, a full secret key is only shown when you create it. If you lose it or did not save it, create a new key and update your application to use the new key». Потерянный ключ не восстанавливают — выпускают новый.
Шаг 4. Права и срок жизни. Права выдаются отдельно каждому ключу: «You can assign permissions to individual API keys as well». Срок тоже задаётся: «Project keys can be created with an expiration date after which any requests from those keys will be rejected» — по истечении срока запросы с такого ключа отклоняются. Администратор может задать предельный срок жизни ключей на уровне организации или проекта.
Шаг 5. Положить в переменную окружения. Рекомендация справки прямая: «We recommend that you set the name of the variable to OPENAI_API_KEY». В быстром старте OpenAI команда приведена дословно: export OPENAI_API_KEY="your_api_key_here", а для PowerShell — setx OPENAI_API_KEY "your_api_key_here". Официальные библиотеки читают эту переменную сами.
Шаг 6. Баланс. Без оплаченных средств организация получает ответ «429 — credit_balance_exhausted» с пояснением «Your organization has no prepaid credits remaining». Подписка на чат этот баланс не пополняет: «API usage is billed separately from your ChatGPT subscription».
Что отдаёт адрес https://chatgpt.com/api/auth/session
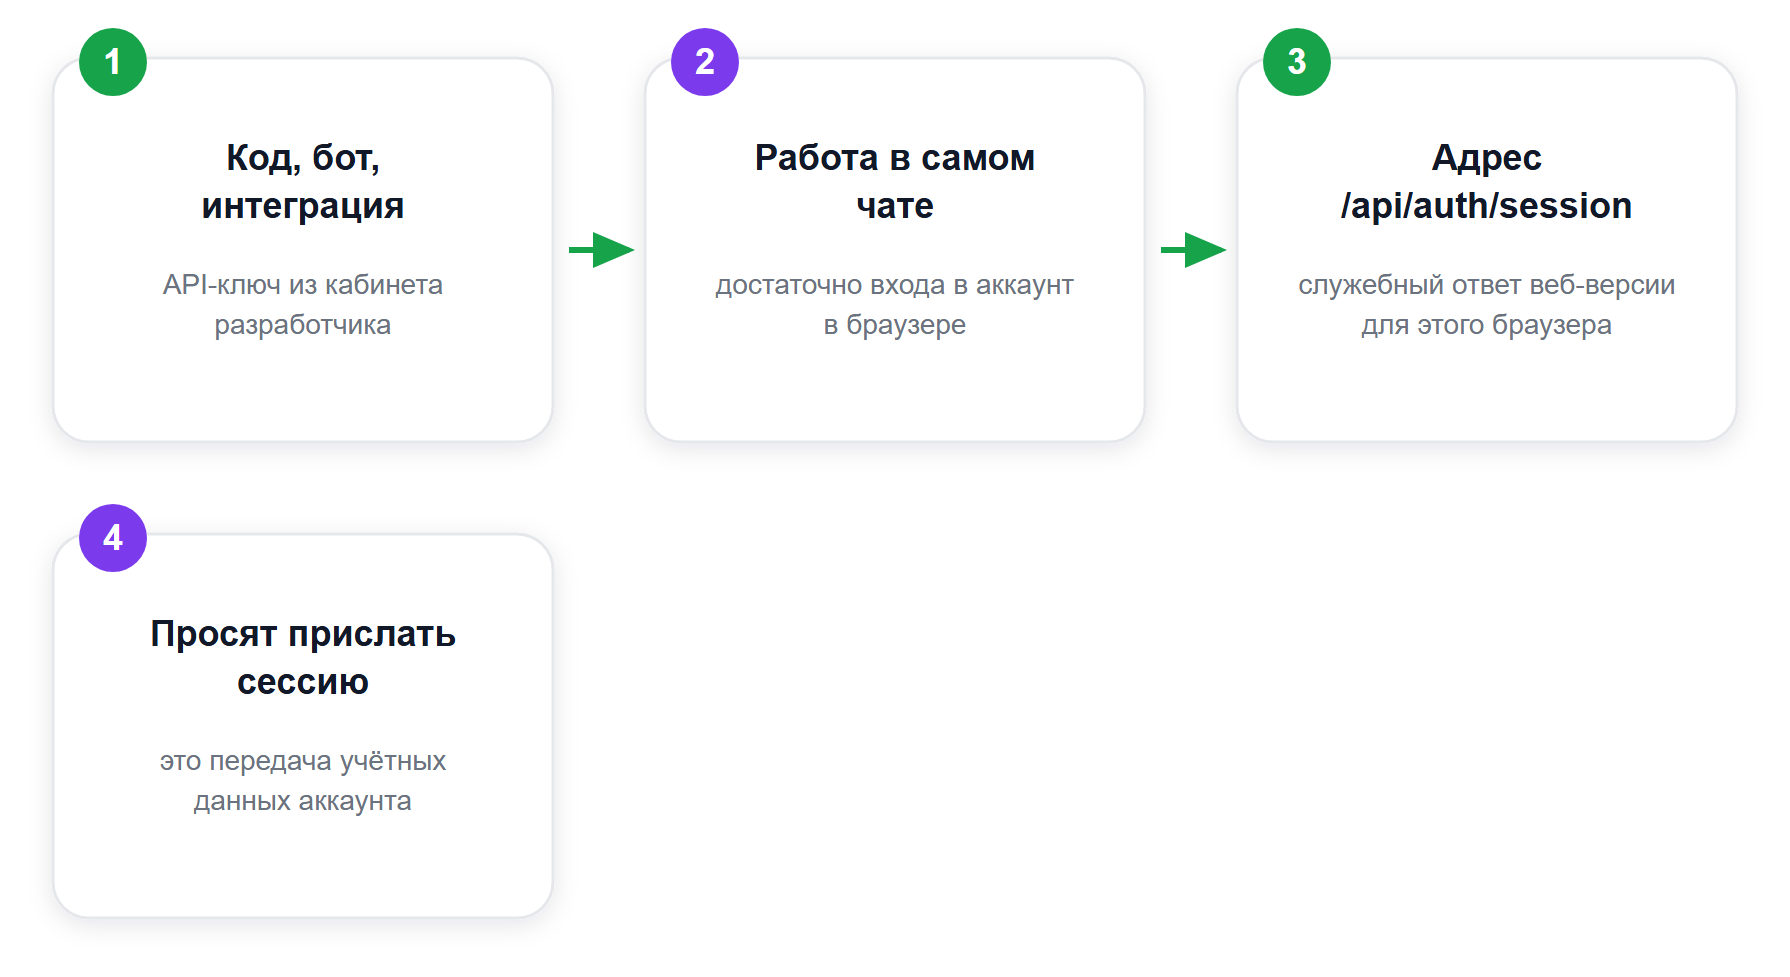
Этот адрес — служебная точка веб-версии чата. Она описывает текущий вход: браузер спрашивает у сервиса, кто в нём авторизован, и получает ответ по cookie этой сессии. Проверка 15.09.2026: запрос к адресу без входа в аккаунт токена не отдаёт — на месте JSON приходит служебная страница. Ничего «выдаваемого пользователю» там нет: сессия появляется как побочный продукт входа в браузере.
Для API эти данные не подходят по составу. Справочник OpenAI API называет ровно два вида принимаемых учётных данных: «The OpenAI API accepts bearer credentials from API keys or from short-lived access tokens created with workload identity federation». Сам API отвечает на это однозначно: запрос к api.openai.com/v1/models без заголовка авторизации возвращает 401 и строку «Missing bearer authentication in header» — проверено 15.09.2026. Браузерной сессии в перечне принимаемых учётных данных нет, и сама компания формат ответа /api/auth/session в документации не публикует — значит, менять его она может в любой момент и без предупреждения. Обёртки, которые ходят в чат «как браузер», держатся на недокументированном формате: в машиночитаемой спецификации OpenAI API этого адреса нет вовсе.
Второй ограничитель — правила. В условиях использования OpenAI в списке запрещённого стоят две прямые строки: «Attempting to or assisting anyone to reverse engineer, decompile or discover the source code or underlying components of our Services» и «Automatically or programmatically extracting data or Output». Сценарий «подставим сессию чата вместо ключа» попадает под обе.
Когда содержимое сессии просят прислать
По запросу про chatgpt com api auth session в выдаче стоят посредники, торгующие активацией подписки. Инструкция у них одинаковая, дословно: «Войдите в свой аккаунт ChatGPT в браузере. Откройте chatgpt.com/api/auth/session. Скопируйте весь текст оттуда в поле «SESSION-токен»».
Отдавая этот текст, вы отдаёте вход в аккаунт. Условия OpenAI на этот счёт однозначны: «You may not share your account credentials or make your account available to anyone else and are responsible for all activities that occur under your account» — делиться учётными данными нельзя, а отвечает за всё происходящее под аккаунтом его владелец. Отдельно OpenAI предупреждает про географию: «Accessing or offering access to our services outside of the countries and territories listed below may result in your account being blocked or suspended» — доступ к сервисам за пределами перечисленных стран может закончиться блокировкой или приостановкой аккаунта.
Ошибки доступа: 401, 403 и 429
Для случая «ключ есть, а запрос не проходит» существенны три кода. Формулировки и причины — дословно из справочника ошибок OpenAI.
- 401 — Invalid Authentication. Причина в самом ключе. Справочник перечисляет случаи: отозванный ключ, ключ от другой организации или проекта, ключ без нужных прав для вызываемого метода. Рядом стоит отдельная строка «401 — Incorrect API key provided»: опечатка или лишний пробел в ключе, ключ от другого проекта, удалённый или деактивированный ключ.
- 401 — You must be a member of an organization to use the API. Аккаунт не входит ни в одну организацию: вышли из неё, удалили проект или саму организацию.
- 403 — Country, region, or territory not supported. Причина названа прямо: «You are accessing the API from an unsupported country, region, or territory». Перечень поддерживаемых стран и территорий у OpenAI открытый, в нём 208 позиций, России среди них нет.
- 429 — credit_balance_exhausted. «Your organization has no prepaid credits remaining» — предоплаченные средства закончились.
- 429 — Rate limit reached for requests. Запросы идут слишком часто; решение из справочника — держать темп и следовать заголовку
Retry-After, когда он приходит.
Код 403 — единственный из списка, который не чинится на стороне кода: он относится к месту, откуда уходит запрос. Обход через посредников ломает условия использования и ставит под удар сам аккаунт, поэтому разумнее считать вопрос доступа отдельной задачей. Разбор того, как ведут себя шлюзы-посредники к моделям, собран в материале OpenRouter блокирует Россию: что происходит и что делать; модели, доступные без этих сложностей, — в обзоре Qwen аналог: чем заменить под чат, код и картинки.
Безопасность: как хранить токен и не платить за чужие запросы
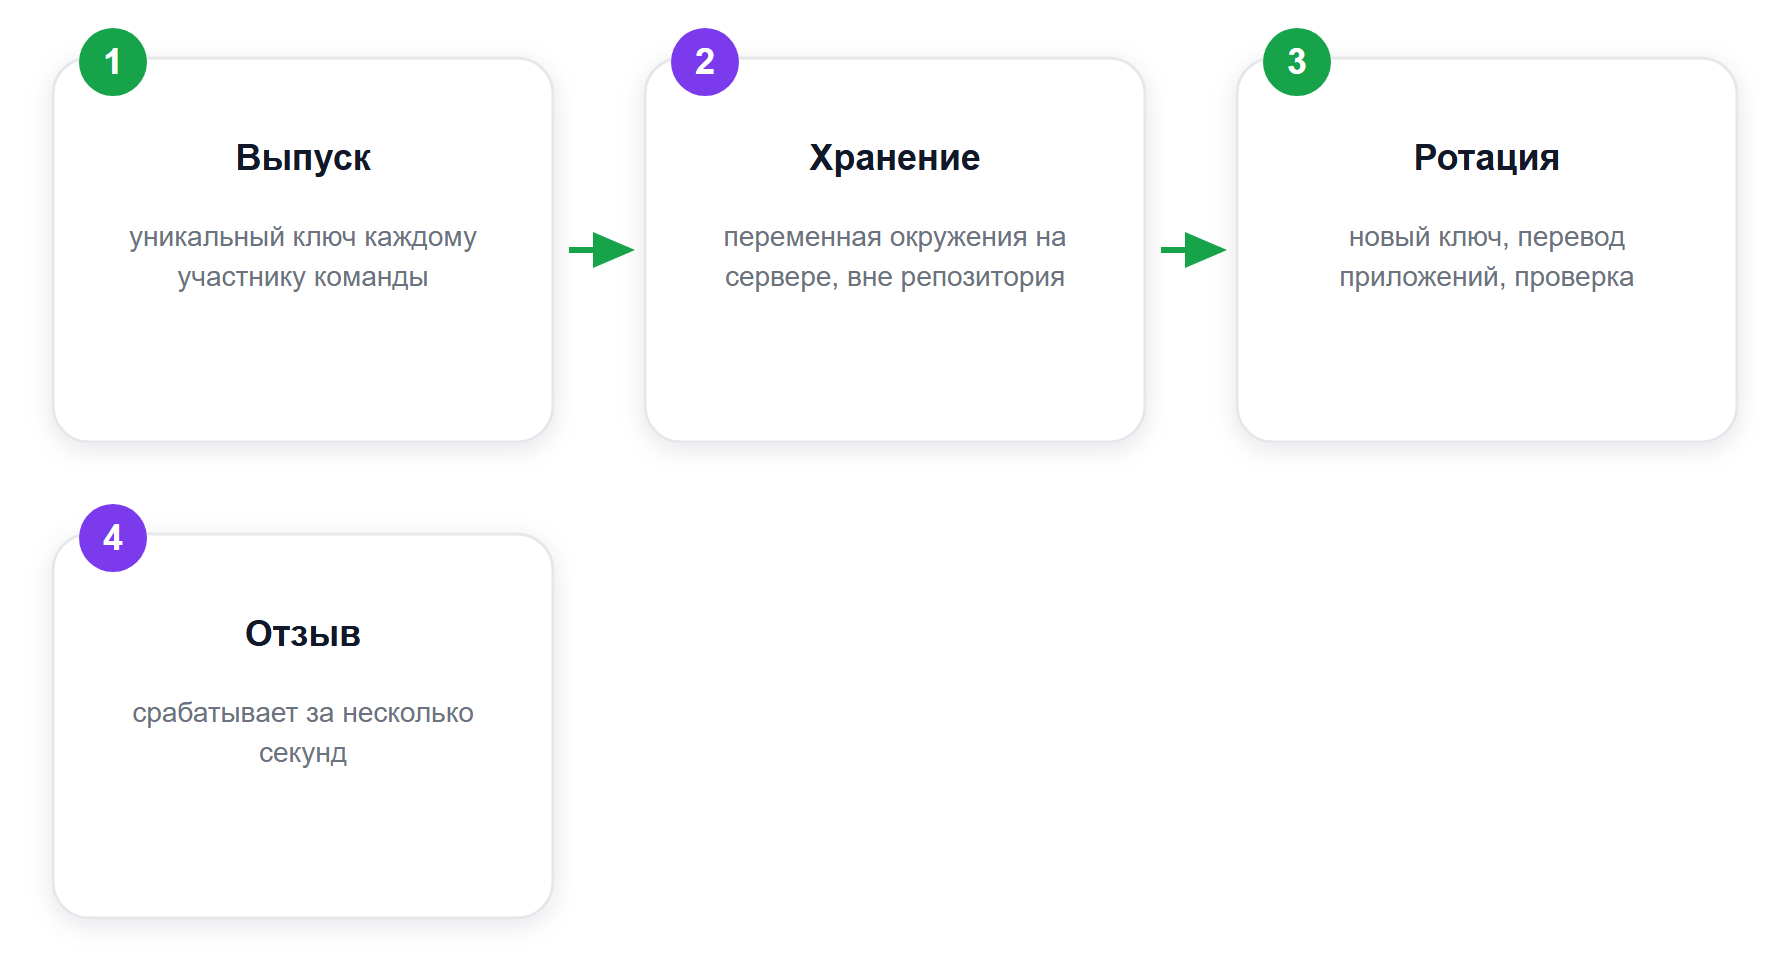
Ключ — это деньги на счету организации, и правила обращения с ним OpenAI описывает отдельным документом. Шесть требований оттуда стоит выполнить до первого боевого запроса.
- Свой ключ каждому. «Always use a unique API key for each team member on your account»: общий ключ на команду запрещён, обмен ключами нарушает условия использования.
- Никакого клиентского кода. «Never deploy your key in client-side environments like browsers or mobile apps». Ключ в браузере или мобильном приложении забирает любой желающий — справка прямо называет исход: «unexpected charges or compromise of certain account data». Запросы положено проводить через собственный сервер.
- Не коммитить. «Never commit your key to your repository»: публичный репозиторий — типовой канал утечки, приватный тоже не защищает от взлома.
- Переменная окружения вместо строки в коде. Официальная библиотека для Python советует держать ключ в файле
.env— «so that your API key is not stored in source control». - Срок и ротация. «We strongly recommend creating keys with an expiration date and establishing a regular key rotation process». Порядок замены в справке описан: выпустить новый ключ, перевести на него приложения, убедиться, что он работает, и только после этого отозвать старый.
- Отзыв действует быстро. «Revocations of an API key take effect within a few seconds». Прочие изменения, влияющие на авторизацию, расходятся дольше: «Most updates that affect authentication results of an API key propagate within 15 minutes, but can potentially take longer».
Одно правило действует поверх всех: «Reminder: Do not share your API key with anyone!» Ключ не пересылают в переписке, не диктуют по телефону и не вставляют в сторонние формы — ровно по той же причине, по которой не отдают содержимое сессии чата.
Первый запрос и применение в проектах
Проверить ключ проще всего обращением к списку моделей. В справочнике API пример приведён с двумя дополнительными заголовками — они нужны тем, кто состоит больше чем в одной организации:
curl https://api.openai.com/v1/models \
  -H "Authorization: Bearer $OPENAI_API_KEY" \
  -H "OpenAI-Organization: $ORGANIZATION_ID" \
  -H "OpenAI-Project: $PROJECT_ID"
Ответ с перечнем моделей означает, что ключ принят, организация определена и баланс позволяет работать. Дальше ключ подставляется туда же, куда и любой другой секрет: в переменные окружения сервиса, в настройки бота, в конфигурацию рабочего инструмента. Официальные библиотеки OpenAI для Python и JavaScript читают переменную OPENAI_API_KEY автоматически, отдельная строка в коде для этого не нужна.
Типовые сценарии на стороне бизнеса простые: чат-бот в Telegram, который отвечает на вопросы клиентов; обработка входящих обращений в CRM; генерация и разбор текстов внутри собственного сервиса. Отличается только объём — счёт идёт за обработанные токены, поэтому на боевом контуре имеет смысл сразу задать лимиты расхода на уровне организации и проекта: справочник ошибок описывает отдельные коды и на тот, и на другой предел.
Если ключ нужен под редактор кода или агента, стоит сперва посмотреть, что такие инструменты дают без него: разбор границы бесплатного и платного — в материале OpenCode бесплатно: что входит и чем вы платите. Для сценариев, где модель отвечает по вашим документам, ключ — только первый элемент схемы, остальное описано в разборе RAG в ИИ: что это и где схема ломается.

- Возможность получить Доступ в Нейроклуб на целый месяц
- Как ИИ ускоряет работу и приносит деньги
- За 2 часа вы получите четкий план, как начать работать с ИИ прямо сейчас!
Частые вопросы про токен ChatGPT
Где взять токен ChatGPT для работы с API?
На странице ключей в кабинете разработчика OpenAI. Справка компании формулирует это так: «You can create and manage your API keys on the API key page». Полный секретный ключ показывается один раз, в момент создания, — потерянный ключ не восстанавливают, а выпускают новый.
Подходит ли токен со страницы https://chatgpt.com/api/auth/session для запросов к API?
Нет. Справочник OpenAI называет два вида принимаемых учётных данных: API-ключи и короткоживущие токены workload identity federation. Ответ адреса /api/auth/session описывает вход в веб-версию чата в конкретном браузере, в документации не опубликован и может измениться в любой момент.
Даёт ли подписка ChatGPT доступ к API?
Нет, это разные продукты с разными счетами: «ChatGPT and the API platform have separate billing systems», а расход по API «is billed separately from your ChatGPT subscription». Без предоплаченных средств организации запрос получает ответ 429 с пояснением «Your organization has no prepaid credits remaining».
Что делать, если API-ключ потерян или утёк?
Выпустить новый и отозвать старый. Отзыв срабатывает быстро — «Revocations of an API key take effect within a few seconds», прочие изменения авторизации расходятся до пятнадцати минут и дольше. Удаление ключа останавливает приложения, которые на нём работали, поэтому сначала переводят их на новый.
Почему запрос возвращает ошибку 403 — Country, region, or territory not supported?
Запрос уходит из страны, которой нет в перечне поддерживаемых OpenAI: в списке 208 стран и территорий, России среди них нет. Ключ при этом исправен: код 403 относится к месту, откуда уходит обращение.
Коротко о выборе
Если задача — собрать бота, сервис или интеграцию, нужен API-ключ: кабинет разработчика, страница ключей, переменная окружения, оплаченный баланс. Если задача — пользоваться чатом, нужен только вход в аккаунт, и служебный адрес сессии трогать незачем. Единственная ситуация, где эти два пути пересекаются, — просьба постороннего сервиса прислать содержимое chatgpt.com/api/auth/session: по условиям OpenAI это передача учётных данных аккаунта, со всей ответственностью за последствия на владельце.